The Spark: A Real-World Phishing Case
Récemment, notre SOC AXS Guard a traité un cas où un e-mail de phishing utilisait un document HTML malveillant. L'objectif était simple et courant : rediriger un utilisateur vers une fausse page OWA (Outlook Web Access) afin de voler ses identifiants de connexion.
Cette méthode est assez connue, simple à mettre en œuvre et généralement facile à analyser. Mais cela nous a amenés à réfléchir : comment les navigateurs Web et les clients de messagerie modernes réagissent-ils aujourd'hui à ces pièces jointes ? Nous avons décidé de rédiger un e-mail test pour le découvrir.
Tentative 1: The onerror Payload
Le payload:
La pièce jointe était une page HTML nommée ethical_hacking_opswat_for_remote_red_teams.pdf.html, dont la longueur était juste suffisante pour omettre l'extension html. Une astuce intelligente est utilisée : une balise <img> qui, lorsque le chargement d'une image inexistante échoue, déclenche un événement onerror. Cet événement exécute du JavaScript codé en Base64 stocké dans un attribut data-digest.
 Onerror delivery of obfuscated payload
Comment ça marche :
Le script onerror décode la chaîne dans data-digest, ce qui donne le JavaScript suivant :
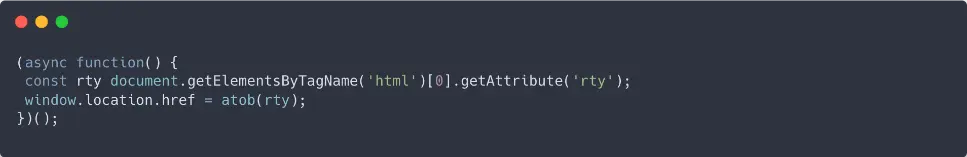 Decoded JavaScript after the onerror call
Ce script extrait la chaîne codée en Base64 de l'attribut rty de la balise <html> et la décode. La valeur décodée, dans notre cas un Rick Roll, est ensuite définie comme nouvelle valeur de window.location.href, ce qui provoque la redirection.
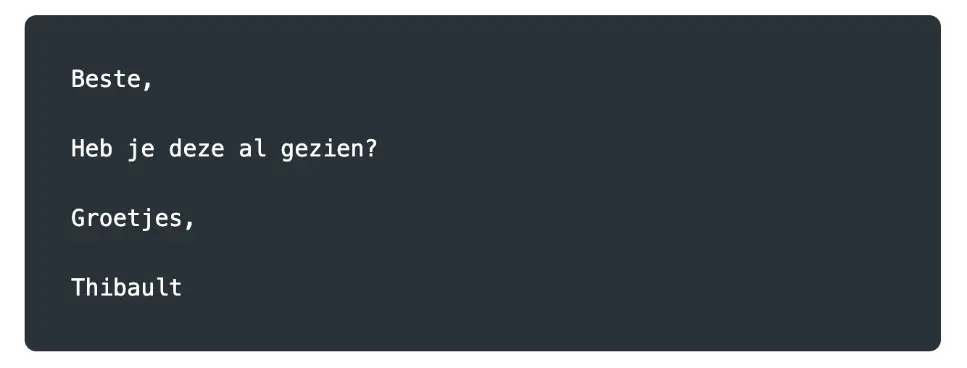
L'e-mail lui-même était simple et rédigé en néerlandais :
Les résultats : un manque surprenant de cohérence
À notre grande surprise, le comportement variait considérablement entre les différents clients de messagerie.
» Lire la suite*
*Suite de l'article en anglais

Field notes from the SOC - 3 - Développement de malware pour piéger des collègues